Cybersecurity, gestione IT e protezione dei dati per un’infrastruttura sempre sicura e resiliente
Entra nell'ecoverse di N-able
Un ecosistema di soluzioni per cybersecurity, backup, gestione e resilienza IT
Gestione IT e monitoraggio
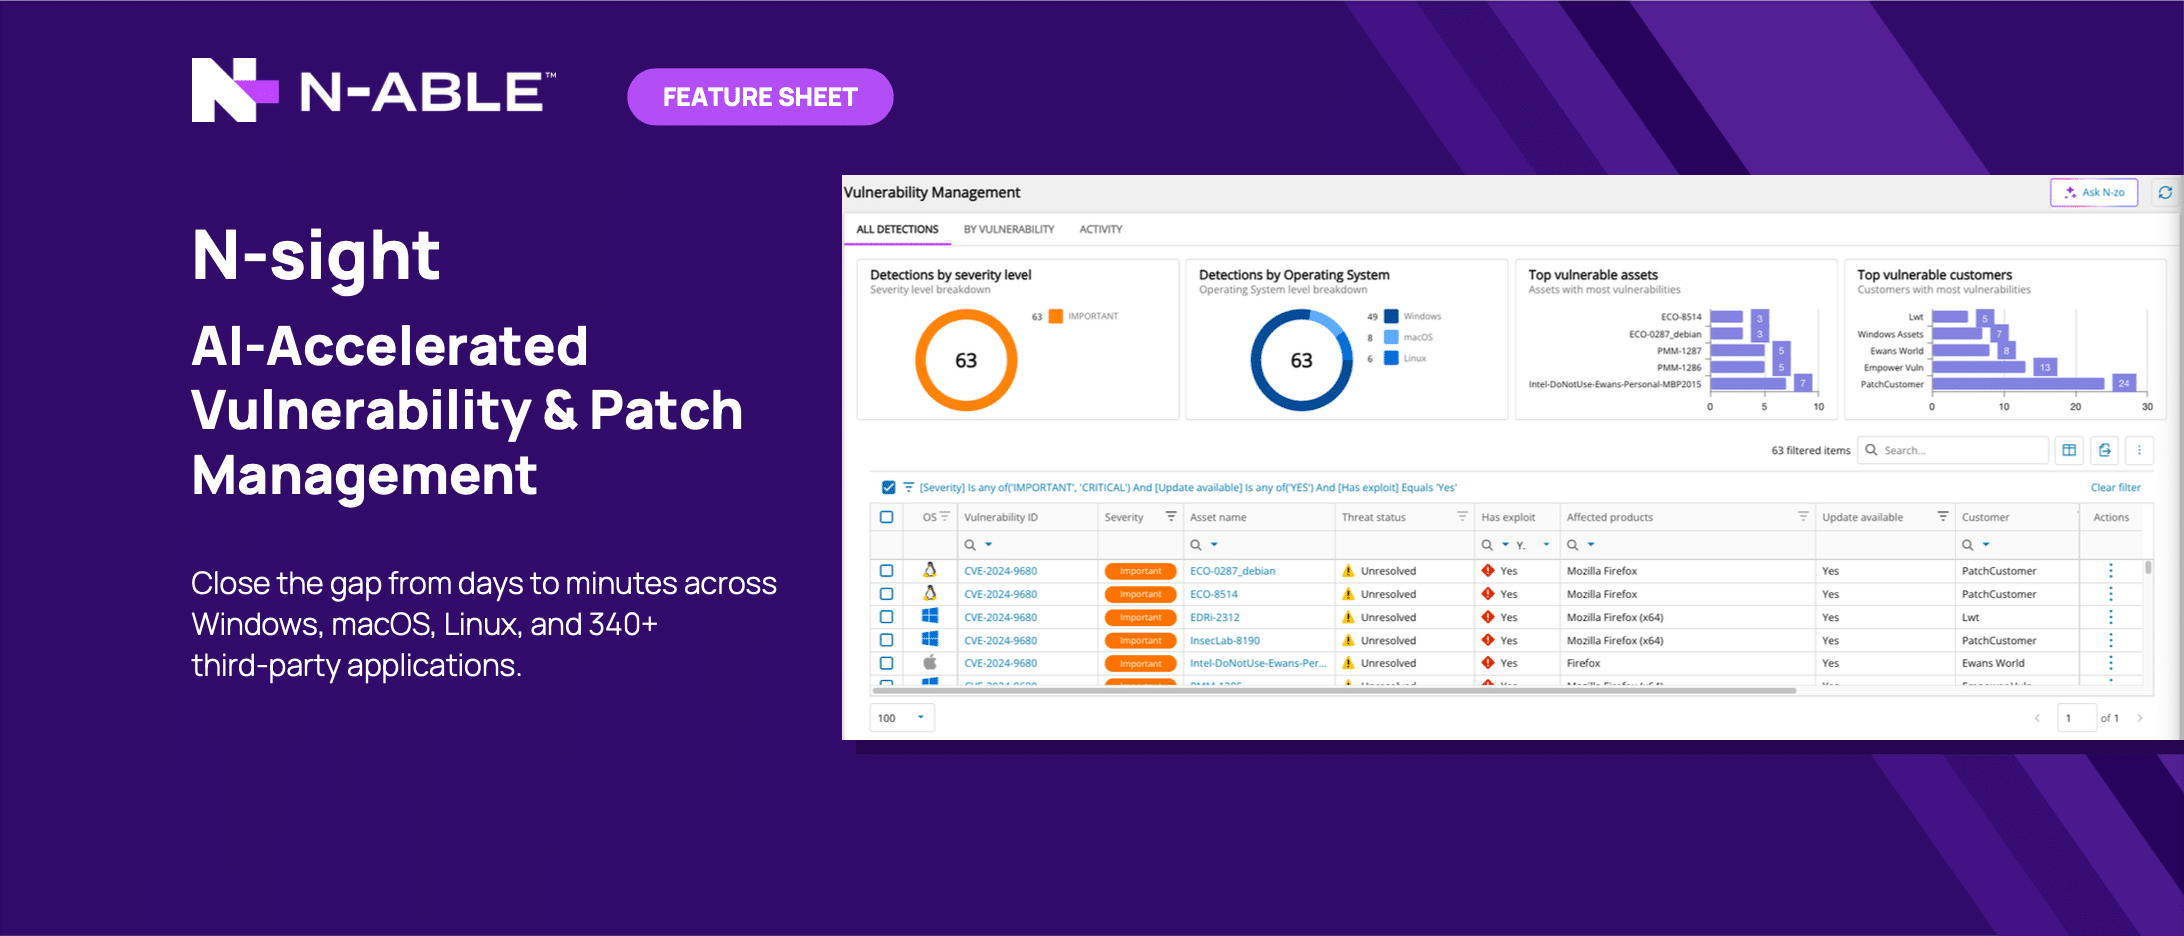
N-sight RMM: piattaforma RMM per monitoraggio e gestione remota delle infrastrutture IT
N-sight RMM è una piattaforma RMM cloud che racchiude l’intera infrastruttura IT dei tuoi clienti in un’unica soluzione intuitiva, consentendoti di monitorare, gestire e proteggere endpoint, server e reti ovunque si trovino.
Grazie a una dashboard centralizzata, trasforma la gestione IT da reattiva a proattiva, automatizzata e realmente scalabile.
Controllo centralizzato
Tutta l’infrastruttura sotto controllo
Monitoraggio continuo dei dispositivi
Visibilità completa dell’ambiente IT
Meno attività manuali e più efficienza
Gestione IT centralizzata per MSP e infrastrutture distribuite
N-sight RMM permette a MSP, reseller IT, system integrator e team IT di monitorare e gestire più clienti e ambienti IT da un’unica piattaforma, eliminando la complessità di strumenti frammentati.
Attraverso una dashboard centralizzata è possibile controllare endpoint, server e reti, identificare rapidamente le anomalie e intervenire in modo proattivo prima che i problemi impattino gli utenti.
Tutte le funzionalità RMM per una gestione IT proattiva
N-sight RMM integra tutte le funzionalità necessarie per una gestione IT completa: monitoraggio remoto, patch management, accesso remoto, automazione, ticketing e gestione degli asset.
Gli MSP possono ridurre le attività manuali grazie a script e automazioni, mantenere gli ambienti aggiornati con il patching automatico e migliorare la qualità del servizio offerto ai clienti attraverso reportistica e controllo centralizzato.
La piattaforma consente inoltre di integrare soluzioni di sicurezza e backup di fornitori terze parti, creando un ecosistema IT più completo e aumentando il valore dei servizi gestiti offerti ai clienti.
Perché scegliere N-sight RMM
Una piattaforma unica per semplificare la gestione IT, aumentare la sicurezza degli ambienti gestiti e migliorare l’efficienza operativa dei team che amministrano infrastrutture distribuite.
01
Operatività immediata della piattaforma RMM
Onboarding rapido: si parte in poche ore e la piattaforma è pronta per la gestione degli ambienti IT senza configurazioni complesse.
02
Riduzione dei costi operativi nella gestione IT
Automazione di patching, monitoraggio, inventario degli asset, script e attività ripetitive per ridurre il lavoro manuale.
03
Supporto alla compliance normativa
Patching costante, vulnerability management e reportistica dettagliata per mantenere gli ambienti aggiornati e sotto controllo.
04
Interventi più veloci con accesso remoto integrato
Accesso remoto integrato per intervenire rapidamente sui dispositivi senza utilizzare strumenti di terze parti.
05
Scalabilità senza attriti
Una piattaforma unica per crescere senza moltiplicare software, strumenti e complessità operative.
06
Visibilità totale dell’infrastruttura IT
Un solo pannello per controllare tutti i clienti, dispositivi e infrastrutture gestite.
Tutto ciò che serve per una gestione IT proattiva
N-sight RMM integra monitoraggio remoto, automazione e strumenti di supporto in un’unica piattaforma per semplificare la gestione quotidiana dell’infrastruttura IT.
Controllo dell’infrastruttura IT
Una visione completa di endpoint, server e reti da un’unica console.
Dashboard Multi-tenant agent-based Disponibile su Windows, Mac e Linux per un monitoraggio uniforme su tutta l’infrastruttura.
Monitoraggio di rete via SNMP Visibilità su switch, firewall e stampanti per controllare l’intera rete e non solo gli endpoint.
Automazione e manutenzione IT
Riduzione delle attività manuali grazie a processi automatici e strumenti già pronti.
Libreria di oltre 500 script pronti all’uso Automazioni disponibili per le attività più comuni, per risparmiare tempo fin dal primo giorno.
Patch management personalizzabile Aggiornamenti costanti e sistematici per mantenere ogni dispositivo sicuro e conforme.
Supporto e controllo cliente
Strumenti integrati per migliorare gli interventi e la comunicazione.
Accesso diretto all’end user Possibilità per l’utente di consultare autonomamente i propri dispositivi con visibilità limitata.
Reportistica automatica Invio programmato di report dettagliati per clienti e management.
A chi è rivolto N-sight RMM
MSP, reseller IT e aziende con infrastrutture distribuite
N-sight RMM è indicato per reseller IT, MSP, System Integrator e team IT interni che gestiscono più clienti, sedi o infrastrutture distribuite e necessitano di un controllo centralizzato.
Per quali aziende è indicato
Reseller IT e MSP di piccole e medie dimensioni in fase di crescita, che gestiscono ambienti IT misti Windows, Linux e macOS e vogliono strutturare servizi professionali senza investire in infrastrutture complesse.
È indicato anche per team IT interni di PMI che necessitano di controllo centralizzato su reti e dispositivi distribuiti, in settori dove continuità operativa e sicurezza degli endpoint sono priorità.
Perché adottarlo
Permette di fare di più con meno risorse: automatizza il lavoro ripetitivo, riduce drasticamente i rischi di sicurezza legati a sistemi non aggiornati e libera tempo prezioso da dedicare alla crescita del business.
Trasforma un servizio IT reattivo in un’offerta gestita, scalabile e realmente profittevole.
N-sight RMM permette di gestire più clienti da un’unica console?
Sì, grazie alla dashboard multi-tenant è possibile amministrare ambienti IT diversi mantenendo una visione centralizzata di dispositivi, alert, attività e stato operativo dei clienti.
Qual è la differenza tra un RMM e un semplice software di monitoraggio?
Un RMM non si limita a rilevare problemi, ma consente di intervenire in modo proattivo attraverso automazioni, patch management, script, accesso remoto e attività di manutenzione programmata.
N-sight RMM può integrarsi con altri strumenti di sicurezza e backup?
Sì, la piattaforma può essere integrata con soluzioni di sicurezza e protezione dati di terze parti per offrire una gestione IT più completa e centralizzata.
Endpoint Management
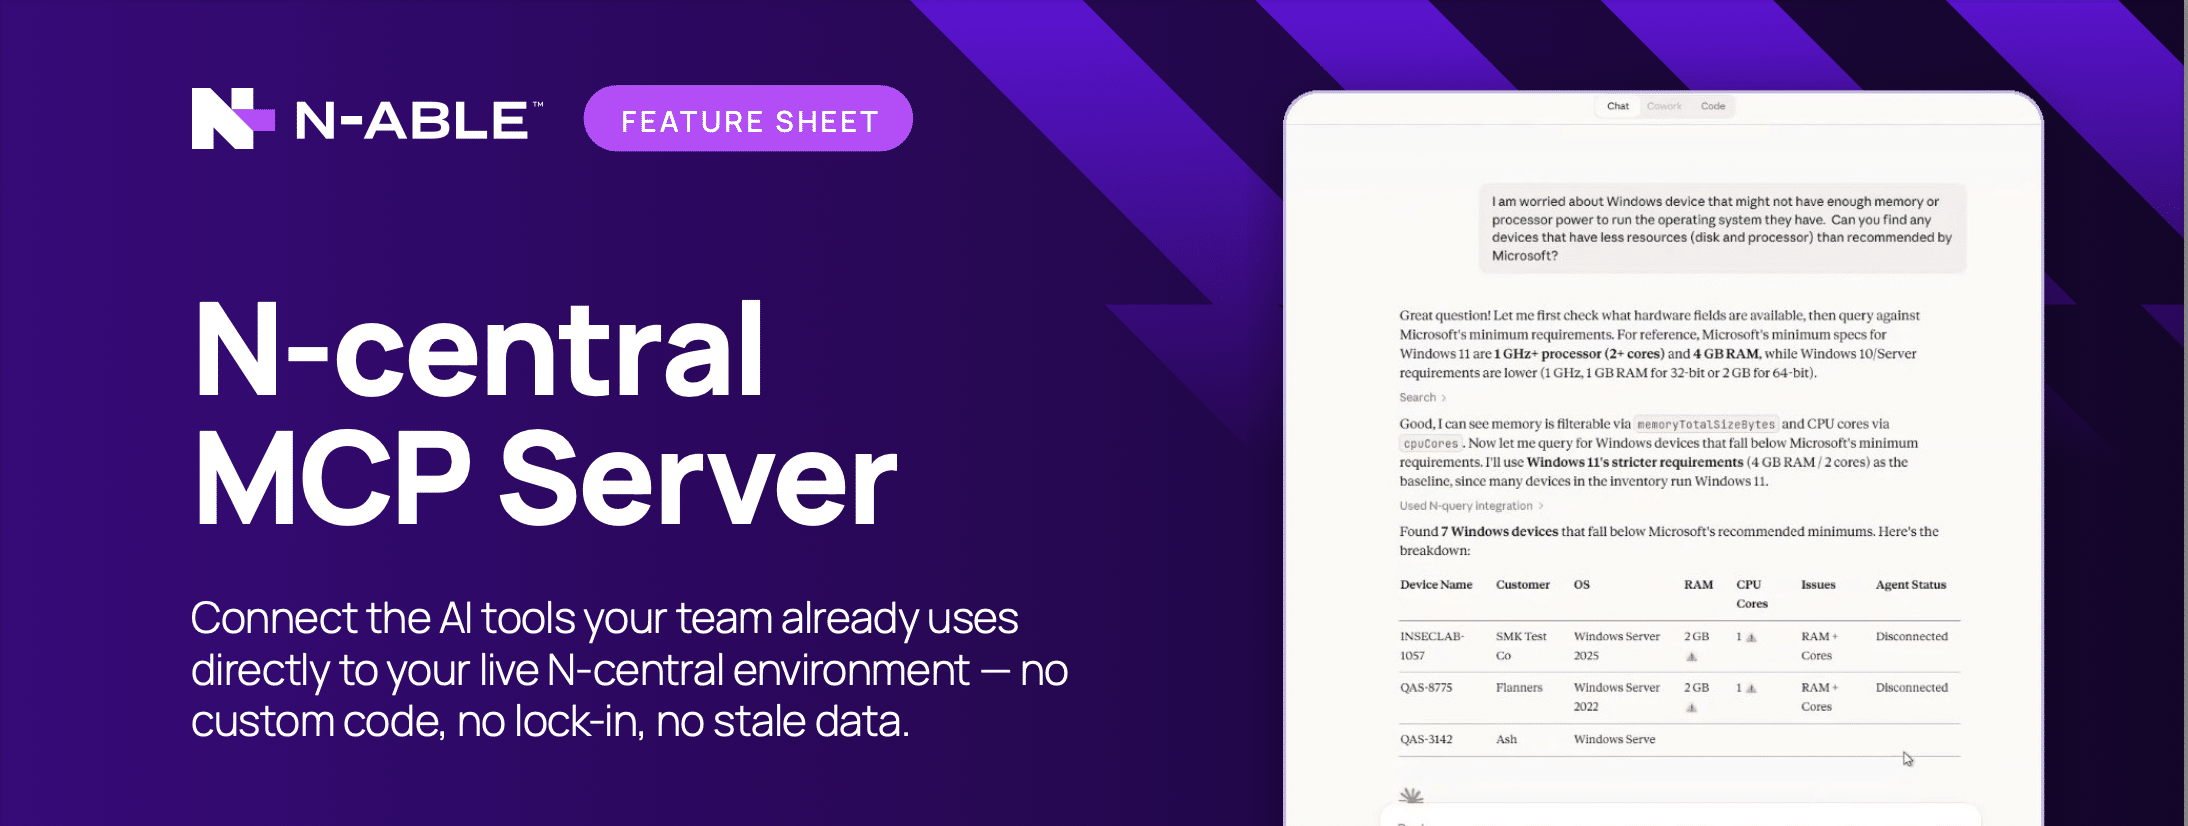
N-able N-central: gestione unificata degli endpoint per infrastrutture IT complesse
N-able N-central è una piattaforma di gestione unificata degli endpoint progettata per MSP e team IT che devono amministrare infrastrutture IT complesse e distribuite.
Offre da un’unica piattaforma visibilità e controllo su endpoint Windows, macOS e Linux, dispositivi Apple, apparati di rete, integrando monitoraggio, patch management, automazione, accesso remoto, vulnerability management, sicurezza e funzionalità basate sull’intelligenza artificiale.
Gestione centralizzata
Un’unica piattaforma per l’ambiente IT
Windows, macOS e Linux
Visibilità completa dell’ambiente IT tramite sonda
Patching + granulare avanzato
Ridurre la complessità della gestione IT distribuita
N-central consente di centralizzare attività che, in ambienti IT eterogenei e distribuiti, richiederebbero strumenti e procedure differenti.
Aiuta MSP e team IT a eliminare punti ciechi, ridurre le attività manuali ripetitive e ottenere maggiore visibilità sull’intera infrastruttura, consentendo di individuare e risolvere più rapidamente i problemi.
Controllo, sicurezza e resilienza
La piattaforma consente di mantenere aggiornati gli endpoint, identificare e correggere vulnerabilità, standardizzare le configurazioni e migliorare sicurezza e resilienza operativa.
Gestione, automazione e sicurezza in un unico ambiente
N-central integra monitoraggio, gestione delle patch, automazione, accesso remoto, gestione delle vulnerabilità, sicurezza e funzionalità basate sull’intelligenza artificiale.
Questo approccio permette di standardizzare processi e configurazioni, ridurre gli errori e rendere più efficiente il lavoro dei tecnici, anche quando aumenta il numero di endpoint e la complessità dell’infrastruttura.
Perché scegliere N-central
Una piattaforma pensata per centralizzare la gestione dell’infrastruttura, automatizzare le attività operative, ridurre i rischi e rendere più efficiente il lavoro dei team IT.
01
Gestione centralizzata dell’infrastruttura
Offre visibilità e controllo su endpoint, server, dispositivi di rete attraverso un’unica piattaforma.
02
Maggiore efficienza operativa
Automatizza attività IT ripetitive tramite workflow, regole, scripting e automazioni drag-and-drop, riducendo il lavoro manuale.
03
Riduzione dei rischi di sicurezza
Combina patching, vulnerability management, monitoraggio e strumenti di sicurezza per individuare, prioritizzare e correggere vulnerabilità.
04
Risoluzione più rapida dei problemi
Monitoraggio, accesso remoto e assistente AI integrato permettono ai tecnici di investigare e intervenire più rapidamente sugli endpoint.
05
Scalabilità e flessibilità
Policy, template, monitor, regole e integrazioni permettono di gestire ambienti IT complessi e numerosi endpoint mantenendo un controllo granulare.
06
Maggiore standardizzazione e resilienza
Automazioni e policy consentono di applicare configurazioni e processi coerenti agli endpoint, riducendo errori e aumentando la prevedibilità delle operazioni IT.
Gestione completa degli endpoint da un’unica piattaforma
N-central integra strumenti per gestione, monitoraggio, automazione, sicurezza, analisi e supporto operativo degli endpoint e delle infrastrutture IT.
Gestione unificata degli endpoint
Monitora e gestisce Windows, macOS e Linux, oltre a dispositivi di rete.
Gestione MDM Supporta la gestione MDM di macOS, iPadOS e iOS.
Patch & Vulnerability Management
Automatizza l’applicazione delle patch su Windows, Linux, macOS e centinaia di applicazioni di terze parti.
Gestione delle vulnerabilità Permette di identificare, prioritizzare e correggere le vulnerabilità software.
Monitoraggio e accesso remoto
Fornisce dashboard, alert e monitoraggio dei dispositivi per mantenere visibilità sull’ambiente IT.
Intervento remoto Strumenti di accesso remoto consentono di intervenire su server, workstation, dispositivi mobili e reti.
Automazione e scripting
Permette di creare workflow personalizzati per automatizzare patching, applicazioni, monitoraggio, sicurezza e remediation.
Automation Cookbook Include oltre 700 script predefiniti.
Sicurezza degli endpoint
Integra strumenti e servizi di sicurezza come EDR, PNS Filtering, MDR.
Gestione centralizzata Consente di gestire sicurezza e resilienza degli endpoint direttamente dalla piattaforma.
AI, reporting e analisi
Integra l’assistente AI N-zo per supportare troubleshooting e decisioni operative.
Reporting e Microsoft Power BI Funzionalità di reporting e Microsoft Power BI integrato consentono di analizzare l’ambiente IT.
A chi è rivolto N-central
MSP e team IT che gestiscono infrastrutture articolate e numerosi endpoint
N-central è rivolto principalmente a Managed Service Provider (MSP) e team o reparti IT aziendali che devono gestire numerosi endpoint e infrastrutture IT articolate.
Per quali organizzazioni è indicato
È particolarmente adatto a organizzazioni con ambienti eterogenei Windows, macOS e Linux, dispositivi Apple, server, apparati di rete, Microsoft 365 e Azure.
Le soluzioni N-able sono inoltre rivolte a settori quali finanza, sanità, hospitality, produzione e amministrazione.
Perché adottarlo
Permette di centralizzare la gestione dell’ambiente IT, aumentare la visibilità sugli endpoint, automatizzare attività operative ripetitive e rendere più efficiente il lavoro dei tecnici.
L’integrazione tra gestione, patching, vulnerability management, sicurezza, automazione e AI permette inoltre di ridurre i rischi e mantenere gli endpoint più resilienti, anche all’aumentare della complessità dell’infrastruttura.
Come può essere utilizzato N-central
Gestione e monitoraggio
Gestione e monitoraggio centralizzato di flotte di PC, workstation, server e dispositivi di rete distribuiti.
Patch automatizzate
Applicazione automatizzata e programmata delle patch su sistemi operativi e applicazioni di terze parti.
Vulnerability Management
Individuazione, prioritizzazione e remediation delle vulnerabilità degli endpoint.
Assistenza remota
Assistenza tecnica e troubleshooting remoto di dispositivi e utenti.
Automazione delle attività IT
Automazione di attività ricorrenti, onboarding e offboarding, monitoraggio, distribuzione software e processi di remediation.
Sicurezza e standardizzazione
Gestione centralizzata della sicurezza e standardizzazione delle configurazioni su numerosi endpoint, utenti e ambienti IT.
MDR
Managed Detection & Response
Adlumin MDR: rilevamento e risposta gestiti per proteggere l’intero ambiente IT
Adlumin MDR è un servizio di Managed Detection and Response che combina un SOC di livello enterprise, analisti specializzati, automazione e intelligenza artificiale per rilevare, investigare e contrastare le minacce informatiche.
Il servizio monitora endpoint, reti, identità e ambienti cloud, integrando rilevamento in tempo reale, threat hunting proattivo, analisi degli incidenti, contenimento e risposta automatizzata.
Security Operations
Protezione continua dell’ambiente aziendale
Monitoraggio e risposta alle minacce sui dispositivi
Individuazione di account compromessi e attività anomale
Visibilità e analisi delle attività negli ambienti cloud
Ridurre i tempi di rilevamento e risposta alle minacce
Adlumin MDR aiuta le aziende a ridurre la complessità della gestione della cybersecurity e il carico operativo dei team IT, fornendo monitoraggio continuo e competenze specialistiche attraverso un Security Operations Center.
Permette di rilevare e contrastare ransomware, malware, compromissioni degli account, abuso dei privilegi, minacce interne e movimenti laterali all’interno dell’infrastruttura.
Da ore → A minuti
Automazione, intelligenza artificiale e intervento degli analisti consentono di ridurre significativamente i tempi necessari per identificare, investigare e contenere un incidente.
Tecnologia e competenze specialistiche in un unico servizio
Adlumin MDR si basa sulla piattaforma Adlumin XDR e integra funzionalità SIEM, SOAR e UEBA per raccogliere e correlare informazioni provenienti dall’intero ambiente aziendale.
L’approccio combina automazione e analisi umana per ridurre i falsi positivi, assegnare priorità agli eventi più critici e permettere ai team IT di concentrarsi sulle attività a maggior valore.
Perché scegliere Adlumin MDR
Un servizio progettato per offrire capacità di sicurezza di livello enterprise, ridurre il rischio informatico e alleggerire il lavoro dei team IT.
01
SOC di livello enterprise
Combina analisti specializzati e intelligenza artificiale per monitorare continuamente l’ambiente e contrastare le minacce.
02
Risposta più rapida
Automazione e intervento degli analisti permettono di ridurre significativamente i tempi di rilevamento e contenimento degli incidenti.
03
Riduzione del rischio
Correla segnali provenienti da più fonti e assegna priorità agli eventi in funzione della gravità e del possibile impatto sull’organizzazione.
04
Maggiore visibilità
Permette di visualizzare gli avvisi, le indagini in corso e le azioni intraprese dal SOC per rispondere agli incidenti.
05
Minore complessità
SIEM, SOAR e UEBA sono integrati nella piattaforma, riducendo la necessità di utilizzare diversi strumenti separati.
06
Flessibilità tecnologica
Adlumin MDR può monitorare gli strumenti già presenti nell’ambiente, consentendo all’organizzazione di mantenere le tecnologie più adatte alla propria infrastruttura.
Monitoraggio, analisi e risposta alle minacce
Adlumin MDR integra tecnologie di rilevamento, automazione e analisi comportamentale con le competenze degli analisti SOC.
Rilevamento in tempo reale
Identifica ransomware, malware, compromissioni degli account / furto d’identità Microsoft 365, abuso dei privilegi, minacce interne e altre attività anomale.
Monitoraggio continuo Analizza costantemente eventi e segnali provenienti dall’ambiente aziendale.
Threat Hunting
Gli analisti SOC ricercano proattivamente attività sospette e nuove minacce all’interno dei dati raccolti.
Ricerca proattiva I risultati delle indagini vengono utilizzati per perfezionare continuamente le capacità di rilevamento.
SIEM integrato
Raccoglie e correla in tempo reale log e informazioni provenienti da cloud, endpoint, rete e sistemi di identità.
Correlazione degli eventi Riunisce informazioni provenienti da diverse fonti per semplificare l’analisi degli incidenti.
SOAR e risposta automatizzata
Utilizza playbook per automatizzare le attività di risposta agli incidenti e ridurre i tempi di intervento.
Azioni automatiche Può supportare operazioni come isolamento degli endpoint, disabilitazione degli account e reset delle password.
UEBA e analisi comportamentale
Analizza il comportamento di utenti ed entità per identificare variazioni rispetto alle attività considerate normali.
Individuazione delle anomalie Aiuta a rilevare account compromessi, insider threat e comportamenti potenzialmente rischiosi.
Monitoraggio e reporting
Offre una vista centralizzata dello stato della sicurezza e delle attività svolte dal Security Operations Center.
Dashboard e conformità Include strumenti di reportistica, dashboard di sicurezza e conformità e funzionalità di monitoraggio della darknet.
A chi è rivolto Adlumin MDR
Aziende che necessitano di protezione continua senza costruire un SOC interno
Adlumin MDR è rivolto ad aziende di ogni dimensione che necessitano di capacità di sicurezza di livello enterprise e di monitoraggio continuo senza dover creare e gestire internamente un Security Operations Center completo.
Per quali organizzazioni è indicato
È particolarmente adatto alle aziende con team IT che devono proteggere ambienti distribuiti comprendenti endpoint, reti, identità e servizi cloud.
È indicato anche per organizzazioni che non dispongono internamente delle risorse specialistiche necessarie per monitorare e rispondere continuativamente alle minacce.
Perché adottarlo
Permette di ottenere monitoraggio professionale, threat hunting e risposta agli incidenti senza sostenere la complessità operativa di un SOC interno.
L’integrazione tra intelligenza artificiale, automazione e analisti specializzati consente inoltre di ridurre i tempi di risposta e alleggerire il carico operativo del personale IT.
Come può essere utilizzato Adlumin MDR
Ransomware e malware
Individuazione e contenimento rapido di ransomware, malware e altre minacce che colpiscono gli endpoint aziendali.
Account compromessi
Individuazione di accessi anomali, abuso dei privilegi e comportamenti sospetti associati agli account aziendali.
Monitoraggio continuo
Controllo centralizzato di endpoint, rete, identità e ambienti cloud attraverso un unico servizio di sicurezza.
Threat Hunting proattivo
Ricerca attiva di attività sospette e minacce che potrebbero non essere ancora state individuate dai sistemi di sicurezza tradizionali.
Incident Response
Analisi degli incidenti, contestualizzazione degli avvisi e attivazione delle azioni necessarie per contenere rapidamente la minaccia.
Sicurezza e conformità
Dashboard e reportistica consentono di ottenere maggiore visibilità sullo stato della sicurezza e supportare le esigenze di conformità aziendale.
Cove Data Protection: backup in cloud e disaster recovery per proteggere dati, server, Microsoft 365 e Google Workspace
Cove Data Protection di N-able è una piattaforma cloud-first di backup e disaster recovery progettata per proteggere server fisici e virtuali, workstation, dati Microsoft 365 e Google Workspace, garantendo continuità operativa e recupero rapido in caso di incidente.
L’architettura cloud-first con immutabilità nativa garantisce backup criptati, immutabili e isolati by default, mantenendo i dati protetti anche dagli attacchi ransomware più avanzati.
Protezione ransomware nativa
Grazie alla tecnologia TrueDelta
Ripartenza in pochi minuti
Data center disponibili
La tecnologia Cove
Backup intelligente con TrueDelta e immutabilità automatica
Grazie alla tecnologia TrueDelta, Cove esegue backup a livello di file trasferendo solamente le modifiche realmente avvenute.
Questo permette fino a 60 volte meno dati rispetto ai tradizionali backup a immagine, riducendo l’impatto sulla banda e consentendo backup più frequenti senza appesantire la rete.
Le policy di retention completamente personalizzabili permettono di adattare la conservazione dei dati alle esigenze normative e di business.
Protezione dati avanzata per garantire continuità operativa
Cove Data Protection trasforma il backup in una strategia completa di resilienza, combinando sicurezza, velocità di ripristino e flessibilità per proteggere dati e infrastrutture dagli scenari più critici.

Backup a prova di ransomware
Immutabilità nativa, backup criptati e isolati out-of-the-box.

Recovery flessibile per ogni scenario
Dal singolo file al bare-metal, fino al disaster recovery completo, con un solo prodotto.

Compliance e data residency
Crittografia FIPS 140-3, data center selezionabili in 17 paesi nel mondo (di cui uno a Milano-MI), infrastrutture certificate HIPAA e ISO 27001.

Minimo impatto sulla banda
Backup a livello di file che trasferiscono solo le modifiche reali: fino a 60 volte meno dati rispetto ai backup a immagine tradizionali.

Failover quasi istantaneo
Dal ripristino puntuale su richiesta fino all’avvio dei server come macchine virtuali nel DR Cloud di N-able, per tornare operativi in pochi minuti.

Retention su misura
Periodi di conservazione dei dati personalizzabili in base alle esigenze normative.
Tutte le funzionalità per una strategia completa di data protection
- Backup cloud-first
Protezione di server fisici, virtuali, workstation, Microsoft 365 (Exchange, OneDrive, SharePoint e Teams) e Google Workspace (Gmail, Drive e dati principali). - TrueDelta Technology
Backup a livello di file con sincronizzazione delle sole modifiche effettive a livello di sub-blocco. - Fortified Copies
Copie immutabili generate automaticamente ogni ora, non modificabili né cancellabili. - Ripristino multi-modalità
Recovery di file singoli, bare-metal o macchine virtuali. - Test di ripristino automatizzati
Verifica continua che i backup siano realmente recuperabili. - Cove DRaaS
Avvio dei server protetti direttamente nel DR Cloud di N-able per ripristinare rapidamente la continuità operativa.
A chi è rivolto
Per aziende, team IT e MSP che non possono fermarsi
Cove Data Protection è pensato per MSP che gestiscono backup e disaster recovery per più clienti e per team IT interni che devono garantire continuità operativa senza costruire un’infrastruttura di storage propria.
Backup e disaster recovery: garantire continuità operativa dopo un incidente
L’unica cosa che conta è la velocità di ripristino.
Cove trasforma il backup da costo necessario a garanzia concreta di continuità del business, proteggendo contemporaneamente dalle minacce più recenti che colpiscono direttamente le infrastrutture di backup.
Cove protegge gli ambienti Microsoft 365?
Sì, protegge dati e servizi Microsoft 365 come Exchange Online, OneDrive, SharePoint e Teams attraverso backup automatici e ripristini granulari.
I backup di Cove sono protetti da modifiche o cancellazioni?
Sì, grazie alle Fortified Copies automatiche che aggiungono un livello di protezione ulteriore contro cancellazioni accidentali e minacce informatiche.
Cove è una soluzione adatta agli MSP?
Sì, è progettata per gestire ambienti multipli in modo centralizzato e scalabile attraverso una console multi-tenant.
EDR powered by SentinelOne
Endpoint Security
N-able EDR powered by SentinelOne: rilevamento e risposta avanzata alle minacce sugli endpoint
N-able Endpoint Detection and Response (EDR) è una soluzione di sicurezza degli endpoint basata sull’intelligenza artificiale, progettata per rilevare, contenere e neutralizzare in tempo reale ransomware, malware, minacce zero-day e attività sospette.
Grazie all’analisi comportamentale, alla risposta automatizzata e alle funzionalità di rollback, aiuta le aziende a ridurre l’impatto degli attacchi e a ripristinare rapidamente i dispositivi compromessi.
Protezione degli endpoint
Rilevare, contenere e rispondere alle minacce
Identificazione di attività e comportamenti sospetti
Neutralizzazione automatica delle minacce
Ripristino rapido dopo un attacco ransomware
Una protezione proattiva contro ransomware e minacce avanzate
N-able EDR permette a MSP e team IT di proteggere gli endpoint attraverso un approccio che va oltre il tradizionale antivirus basato sulle firme.
La piattaforma analizza continuamente i comportamenti dei dispositivi per individuare attività anomale, malware, ransomware e minacce sconosciute, intervenendo rapidamente prima che possano diffondersi o compromettere ulteriormente l’infrastruttura.
Dalla rilevazione della minaccia alla risposta automatizzata
N-able EDR combina intelligenza artificiale, analisi comportamentale e threat intelligence per individuare rapidamente attività sospette e minacce che potrebbero superare le difese antivirus tradizionali.
Quando viene identificata una minaccia, la piattaforma può contenerla e neutralizzarla automaticamente, riducendo il tempo necessario per rispondere agli incidenti e limitando l’impatto sull’operatività aziendale.
In caso di ransomware, le funzionalità di rollback consentono inoltre di annullare le modifiche dannose e riportare rapidamente i dispositivi Windows compromessi a uno stato precedente all’attacco.
Perché scegliere N-able EDR
Una soluzione progettata per migliorare la capacità di rilevare, contenere e risolvere gli incidenti di sicurezza, riducendo l’impatto degli attacchi sugli endpoint aziendali.
01
Protezione proattiva basata sull’intelligenza artificiale
Analizza comportamenti e attività sugli endpoint per individuare minacce note, sconosciute e potenzialmente dannose.
02
Risposta automatizzata agli incidenti
Contiene e neutralizza automaticamente le minacce per ridurne la diffusione e limitare rapidamente l’impatto dell’attacco.
03
Ripristino rapido dopo un ransomware
Le funzionalità di rollback consentono di annullare le modifiche dannose e riportare i dispositivi Windows a uno stato precedente.
04
Riduzione del downtime
Automazione e remediation rapide aiutano a limitare le interruzioni operative provocate dagli incidenti di sicurezza.
05
Maggiore visibilità sugli attacchi
Telemetria e informazioni forensi permettono di ricostruire la timeline dell’incidente e comprenderne origine e comportamento.
06
Gestione centralizzata e scalabile
Distribuzione delle policy e gestione della sicurezza degli endpoint attraverso le piattaforme N-central e N-sight.
Protezione, analisi e risposta alle minacce in un’unica soluzione
N-able EDR combina rilevamento comportamentale, automazione e strumenti di analisi per proteggere gli endpoint durante l’intero ciclo di vita di un incidente informatico.
Rilevamento basato su IA
Individua attività potenzialmente pericolose analizzando il comportamento degli endpoint.
Minacce sconosciute Rilevamento di malware, ransomware e minacce che possono non essere ancora presenti nei database delle firme tradizionali.
Contenimento automatico
Interviene rapidamente quando viene rilevata una minaccia per limitarne diffusione e impatto.
Risposta automatizzata Riduce la necessità di interventi manuali e accelera la gestione degli incidenti di sicurezza.
Automated Rollback
Permette di annullare le modifiche dannose apportate da un attacco.
Ripristino ransomware Consente di riportare rapidamente i dispositivi Windows compromessi a uno stato precedente all’incidente.
Telemetria e analisi forense
Fornisce informazioni approfondite sugli eventi avvenuti durante un attacco.
Timeline dell’incidente Consente di analizzare lo sviluppo dell’attacco e identificarne le cause principali.
Threat Intelligence
Utilizza informazioni globali sulle minacce per migliorare il rilevamento e la risposta.
Prioritizzazione delle minacce Aiuta i team IT a concentrarsi sugli eventi realmente rilevanti e a ridurre il rumore generato dagli alert.
Gestione centralizzata
Permette di distribuire e amministrare la protezione degli endpoint in modo centralizzato.
Integrazione con N-central e N-sight Consente di accedere alle funzionalità EDR dalle piattaforme di gestione N-able e applicare rapidamente le policy.
A chi è rivolto N-able EDR
MSP e aziende che vogliono proteggere gli endpoint dalle minacce moderne
N-able EDR è indicato per MSP, team IT e organizzazioni che necessitano di una protezione avanzata degli endpoint contro ransomware, malware, minacce sconosciute e attività sospette.
Per quali aziende è indicato
Organizzazioni che gestiscono numerosi endpoint e vogliono superare i limiti della protezione antivirus tradizionale attraverso rilevamento comportamentale, automazione e risposta rapida agli incidenti.
È particolarmente utile per ambienti in cui continuità operativa, protezione dal ransomware, visibilità sugli endpoint e capacità di reagire rapidamente agli incidenti rappresentano priorità di sicurezza.
Perché adottarlo
Permette di individuare e bloccare rapidamente le minacce, automatizzare le attività di remediation e ridurre il rischio che un incidente comprometta dati e operatività aziendale.
La telemetria e gli strumenti di analisi consentono inoltre di comprendere meglio gli attacchi e rafforzare nel tempo la postura di sicurezza dell’organizzazione.
Quando utilizzare N-able EDR
Protezione dal ransomware
Rilevamento e contenimento di attacchi ransomware con possibilità di ripristinare rapidamente i dispositivi Windows compromessi tramite rollback.
Rilevamento di minacce zero-day
Individuazione di comportamenti sospetti e minacce sconosciute che potrebbero non essere rilevate dalle tradizionali soluzioni basate esclusivamente sulle firme.
Analisi degli incidenti
Ricostruzione della timeline degli attacchi e analisi delle cause principali attraverso telemetria e informazioni forensi.
Qual è la differenza tra EDR e un antivirus tradizionale?
Un antivirus tradizionale si concentra principalmente sull’identificazione di minacce conosciute, mentre una soluzione EDR analizza anche il comportamento degli endpoint per individuare attività sospette e minacce sconosciute, offrendo inoltre strumenti di risposta e remediation.
N-able EDR può proteggere dagli attacchi ransomware?
Sì. N-able EDR è progettato per rilevare e contenere ransomware e altre minacce e dispone di funzionalità di rollback che consentono di annullare modifiche dannose e ripristinare rapidamente i dispositivi Windows compromessi.
N-able EDR può essere gestito insieme agli altri strumenti N-able?
Sì. La soluzione può essere gestita attraverso le piattaforme N-central e N-sight, consentendo di integrare la protezione degli endpoint nei processi di gestione IT già esistenti.
N-able DNS Filtering: protezione DNS intelligente contro phishing, malware e siti web dannosi
N-able DNS Filtering è una soluzione di sicurezza DNS e protezione web progettata per bloccare in modo proattivo l’accesso a siti malevoli, phishing, malware e altre minacce online prima che possano raggiungere utenti e dispositivi.
Grazie all’utilizzo di intelligenza artificiale e machine learning, analizza e categorizza i domini in tempo reale, proteggendo gli endpoint sia all’interno sia all’esterno della rete aziendale.
Blocca domini e siti malevoli
Analisi dei domini in tempo reale
Dentro e fuori dalla rete aziendale
Policy, clienti e report da una dashboard
Protezione DNS intelligente
Bloccare le minacce web prima che raggiungano utenti e dispositivi
Il DNS rappresenta uno dei primi punti di contatto tra un utente e una destinazione online. N-able DNS Filtering interviene direttamente a questo livello per impedire l’accesso a domini potenzialmente pericolosi prima che possano compromettere il dispositivo.
La piattaforma utilizza intelligenza artificiale e machine learning per analizzare e categorizzare continuamente i domini, permettendo di individuare phishing, malware, ransomware e altre minacce web emergenti.
La protezione rimane attiva anche quando gli utenti lavorano da remoto o utilizzano dispositivi al di fuori della rete aziendale.
Una protezione DNS proattiva per ridurre il rischio delle minacce web
N-able DNS Filtering aggiunge un livello preventivo alla strategia di cybersecurity, combinando filtraggio DNS, intelligenza artificiale, protezione degli endpoint remoti e gestione centralizzata.
Protezione proattiva dalle minacce
Blocca siti e domini dannosi prima che possano raggiungere utenti, endpoint e infrastrutture aziendali.
Sicurezza dentro e fuori dalla rete
Protegge gli endpoint anche quando gli utenti lavorano da remoto o utilizzano reti esterne all’organizzazione.
Rilevamento basato su AI
Intelligenza artificiale e machine learning analizzano e categorizzano i domini in tempo reale.
Implementazione semplice
Profili e configurazioni possono essere distribuiti rapidamente, riducendo il carico operativo dei team IT.
Gestione centralizzata
Clienti, reti, criteri di sicurezza e configurazioni possono essere amministrati da un’unica dashboard.
Maggiore visibilità
Registri DNS e report dettagliati aiutano a individuare rischi, comportamenti anomali e destinazioni potenzialmente pericolose.
Le principali funzionalità di N-able DNS Filtering
- Filtraggio DNS basato su AI
Analizza e categorizza i domini attraverso intelligenza artificiale e machine learning per identificare e bloccare destinazioni potenzialmente dannose. - Protezione on-network e off-network
Mantiene protetti utenti e dispositivi sia all’interno sia all’esterno della rete aziendale. - Protezione anti-phishing
Include tecnologie dedicate all’individuazione e al blocco di siti fraudolenti e campagne di phishing. - Dashboard centralizzata e multi-tenant
Consente di gestire più clienti, reti, configurazioni e policy di sicurezza attraverso un’unica interfaccia. - Reportistica DNS avanzata
Offre registri delle query, report dettagliati e strumenti di analisi per comprendere il traffico DNS e individuare potenziali rischi. - Integrazione con directory aziendali
Supporta la sincronizzazione di utenti e gruppi con Active Directory e Azure Directory per semplificare l’applicazione delle policy.
A chi è rivolto
Per aziende, team IT e MSP che devono proteggere utenti distribuiti
N-able DNS Filtering è indicato per organizzazioni che vogliono proteggere la navigazione web e gli endpoint dalle minacce provenienti da Internet, soprattutto in ambienti di lavoro ibridi, distribuiti o caratterizzati da numerosi utenti remoti.
Protezione DNS nei principali scenari aziendali
Protezione dei lavoratori da remoto
Mantiene attivo il filtraggio DNS anche quando gli utenti lavorano fuori dalla rete aziendale.
Blocco di phishing e siti malevoli
Impedisce agli utenti di raggiungere domini fraudolenti o potenzialmente dannosi.
Protezione degli endpoint distribuiti
Estende la sicurezza DNS a dispositivi Windows, macOS, Android e iOS.
Gestione di più clienti
Permette agli MSP di amministrare policy e configurazioni DNS per più organizzazioni da un’unica piattaforma.
Analisi del traffico DNS
Report e registri delle query aiutano a individuare destinazioni e comportamenti potenzialmente rischiosi.
Sicurezza multilivello
Il filtraggio DNS può affiancarsi alle altre tecnologie di cybersecurity per creare una strategia di protezione più completa.
Fermare la minaccia prima che raggiunga l’endpoint
Molte minacce informatiche iniziano con un semplice clic verso una destinazione dannosa.
N-able DNS Filtering introduce un livello di sicurezza preventivo che blocca domini, phishing e siti malevoli prima che possano raggiungere utenti e dispositivi, mantenendo la protezione anche fuori dalla rete aziendale.
Che cos’è il DNS filtering?
Il DNS filtering controlla le richieste DNS degli utenti e impedisce la connessione a domini classificati come dannosi, fraudolenti o non consentiti dalle policy aziendali.
N-able DNS Filtering protegge anche gli utenti da remoto?
Sì. La protezione può essere applicata anche agli endpoint che si trovano fuori dalla rete aziendale, rendendola adatta ad ambienti di lavoro ibridi e distribuiti.
N-able DNS Filtering è adatto agli MSP?
Sì. La piattaforma offre funzionalità multi-tenant che permettono agli MSP di gestire più clienti, reti, policy e configurazioni da una dashboard centralizzata.
Password Management
N-able Passportal: gestione sicura di password, credenziali e accessi privilegiati
N-able Passportal è una piattaforma cloud per la gestione centralizzata delle password e delle credenziali aziendali, progettata per MSP e team IT che devono proteggere, organizzare e controllare gli accessi a dispositivi, reti e applicazioni.
Automatizza la gestione delle password, limita gli accessi alle informazioni sensibili e centralizza credenziali e documentazione IT in un ambiente sicuro e facilmente accessibile.
Gestione centralizzata
Password e informazioni IT sotto controllo
Credenziali protette in un vault centralizzato
Autorizzazioni granulari e controllo degli utenti
Informazioni IT organizzate e facilmente recuperabili
Gestione centralizzata delle password per MSP e team IT
N-able Passportal permette a MSP, provider di servizi IT e reparti IT interni di centralizzare password, credenziali privilegiate e informazioni tecniche in un’unica piattaforma cloud.
La soluzione riduce i rischi legati a password deboli, riutilizzate, condivise in modo non controllato o archiviate attraverso strumenti frammentati, aumentando allo stesso tempo la produttività dei tecnici.
Sicurezza delle credenziali
Un unico ambiente per password e accessi
Passportal consente di organizzare e proteggere credenziali relative a utenti, applicazioni, dispositivi, reti e infrastrutture IT.
Riduzione dei rischi Meno password deboli, duplicate o condivise senza controllo.
Maggiore produttività Tecnici e amministratori possono recuperare rapidamente le informazioni necessarie.
Password management, controllo degli accessi e documentazione IT
Passportal combina funzionalità di password management, password vault e gestione degli accessi privilegiati per aiutare le aziende a proteggere le credenziali utilizzate quotidianamente dai propri team.
Le autorizzazioni granulari permettono di stabilire quali utenti possono visualizzare o utilizzare determinate credenziali, mentre audit trail e report consentono di mantenere maggiore visibilità sulle attività effettuate.
Attraverso le funzionalità di documentazione è inoltre possibile raccogliere procedure, informazioni tecniche e dati relativi all’infrastruttura, riducendo la dispersione della conoscenza all’interno dell’organizzazione.
Perché scegliere N-able Passportal
Una piattaforma centralizzata per rafforzare la sicurezza delle credenziali aziendali, controllare gli accessi e ridurre le attività manuali nella gestione quotidiana delle password.
01
Maggiore sicurezza delle credenziali
Password e informazioni sensibili vengono centralizzate in un ambiente protetto, riducendo l’utilizzo di sistemi di archiviazione frammentati o non sicuri.
02
Automazione della gestione delle password
Generazione, modifica e rotazione delle credenziali possono essere automatizzate, diminuendo le attività manuali e migliorando l’igiene delle password.
03
Controllo granulare degli accessi
Permessi e autorizzazioni possono essere assegnati in modo dettagliato per limitare l’accesso alle credenziali e alle informazioni più sensibili.
04
Maggiore efficienza operativa
Tecnici e amministratori possono recuperare rapidamente password, procedure e informazioni IT, riducendo il tempo dedicato alla ricerca manuale dei dati.
05
Tracciabilità delle attività
Audit trail, cronologia e report permettono di mantenere maggiore visibilità sull’utilizzo delle credenziali e sulle modifiche effettuate dagli utenti.
06
Password e documentazione centralizzate
Credenziali, informazioni tecniche e documentazione IT possono essere organizzate in un unico ambiente per semplificare il lavoro quotidiano dei team.
Gestione completa di password, credenziali e informazioni IT
Passportal integra strumenti per proteggere le password, automatizzare la gestione delle credenziali e controllare l’accesso alle informazioni sensibili.
Password Manager e vault centralizzato
Archiviazione organizzata e sicura delle credenziali utilizzate per applicazioni, utenti, dispositivi e infrastrutture IT.
Password centralizzate Un unico punto di accesso alle credenziali autorizzate.
Automazione delle credenziali
Riduzione delle attività manuali associate alla creazione, modifica e manutenzione delle password.
Rotazione delle password Automazione delle modifiche per migliorare sicurezza e gestione delle credenziali.
Controllo degli accessi
Definizione di autorizzazioni granulari per stabilire chi può accedere alle password e alle informazioni sensibili.
Permessi basati sui ruoli Controllo degli accessi in base a utenti, clienti e responsabilità operative.
Audit e reportistica
Maggiore visibilità sulle attività effettuate dagli utenti attraverso strumenti di monitoraggio e registrazione.
Audit trail Tracciabilità delle operazioni relative a password e informazioni sensibili.
Gestione Active Directory
Supporto alla gestione delle credenziali Active Directory per semplificare le attività amministrative.
Sincronizzazione delle credenziali Le modifiche alle password possono essere sincronizzate tra Active Directory e Passportal.
Documentazione IT
Centralizzazione delle informazioni tecniche per ridurre la dispersione della conoscenza all’interno dei team IT.
Documentation Manager Procedure, risorse, credenziali e informazioni tecniche possono essere organizzate in modo standardizzato.
A chi è rivolto Passportal
MSP, provider IT e aziende che gestiscono numerose credenziali
N-able Passportal è particolarmente indicato per MSP, provider di servizi IT, system integrator e team IT interni che devono amministrare numerosi utenti, account, applicazioni, dispositivi e accessi privilegiati.
Per quali aziende è indicato
Organizzazioni che gestiscono numerose credenziali o ambienti IT complessi e necessitano di un sistema centralizzato per proteggere password, account privilegiati e informazioni tecniche.
È particolarmente utile negli ambienti in cui più tecnici devono accedere alle infrastrutture di diversi clienti oppure dove vengono gestiti numerosi account amministrativi.
Perché adottarlo
Passportal sostituisce una gestione manuale e frammentata delle credenziali con un sistema centralizzato che migliora sicurezza, controllo e produttività.
Consente inoltre di ridurre la dipendenza dalle conoscenze del singolo tecnico e di mantenere password e informazioni operative disponibili alle persone autorizzate.
Casi d’uso tipici
Gestione centralizzata delle password
Raccolta e protezione delle credenziali utilizzate da tecnici, utenti e clienti.
Gestione degli accessi privilegiati
Controllo delle autorizzazioni per account amministrativi e informazioni particolarmente sensibili.
Onboarding e offboarding
Gestione e revoca degli accessi quando utenti o tecnici entrano o lasciano l’organizzazione.
Automazione delle password
Generazione e rotazione delle credenziali per migliorare le policy di sicurezza.
Gestione Active Directory
Sincronizzazione e amministrazione delle credenziali associate agli ambienti Active Directory.
Centralizzazione della documentazione IT
Organizzazione di procedure, risorse e informazioni tecniche utilizzate quotidianamente dai team.
Che cos’è N-able Passportal?
N-able Passportal è una piattaforma cloud per la gestione centralizzata e sicura di password, credenziali, accessi privilegiati e documentazione IT.
Passportal può aiutare a ridurre i rischi legati alle password?
Sì. Centralizza le credenziali, supporta la generazione e la rotazione delle password e permette di controllare in modo granulare quali utenti possono accedere alle informazioni sensibili.
Passportal è indicato anche per MSP?
Sì. È progettato in particolare per MSP e provider IT che devono gestire credenziali, documentazione e accessi relativi a più clienti e infrastrutture da un ambiente centralizzato.
PSA & Service Management
N-able MSP Manager: software PSA per gestire ticket, tecnici, clienti e fatturazione
N-able MSP Manager è una piattaforma cloud di Professional Services Automation (PSA) progettata per Managed Service Provider che vogliono centralizzare la gestione dei servizi IT e dell’help desk.
Riunisce in un unico ambiente ticketing, tracciamento del tempo, gestione dei clienti, fatturazione e reportistica, aiutando gli MSP a organizzare meglio il lavoro dei tecnici, ridurre le attività amministrative e trasformare con maggiore precisione il tempo lavorato in attività fatturabili.
Gestione centralizzata
Un’unica piattaforma per gestire i servizi MSP
Gestione delle richieste di assistenza
Registrazione delle attività dei tecnici
Gestione delle attività e dei servizi fatturabili
Semplificare la gestione operativa dei servizi IT
Gli MSP devono coordinare contemporaneamente richieste dei clienti, ticket, attività tecniche, tempi di intervento e fatturazione. Quando queste informazioni sono distribuite tra strumenti differenti, aumentano il lavoro amministrativo e il rischio di perdere attività fatturabili.
MSP Manager consente di centralizzare queste attività in un unico workflow, migliorando l’organizzazione dell’help desk e fornendo maggiore visibilità sul lavoro svolto dai tecnici.
Più controllo sulle attività fatturabili
Il tracciamento del tempo e delle attività permette di associare con maggiore precisione il lavoro svolto ai clienti e ai servizi erogati, riducendo il rischio di perdere ore o spese fatturabili.
Ticketing, gestione clienti e fatturazione in un unico ambiente
MSP Manager combina strumenti per ticketing, tracciamento del tempo, pianificazione delle attività, fatturazione e reportistica.
L’integrazione con soluzioni N-able come N-sight RMM e N-central consente inoltre agli MSP di collegare le attività operative di assistenza con la gestione e il monitoraggio degli ambienti IT dei clienti.
Perché scegliere MSP Manager
Una piattaforma PSA progettata per aiutare gli MSP a organizzare meglio le attività operative, ridurre il lavoro amministrativo e ottenere maggiore controllo sul tempo e sui servizi fatturabili.
01
Maggiore efficienza dei tecnici
Centralizza ticket, attività e informazioni sui clienti, facilitando la gestione dell’help desk e la collaborazione tra tecnici.
02
Recupero delle ore fatturabili
Il tracciamento preciso dei tempi aiuta a registrare correttamente le attività svolte e riduce il rischio di perdere ore fatturabili.
03
Fatturazione più semplice
Centralizza i dati relativi alle attività fatturabili e semplifica la preparazione e l’esportazione delle fatture.
04
Gestione flessibile dei servizi
Supporta differenti modelli di servizio e fatturazione, inclusi interventi a ore, per incidente e servizi gestiti ricorrenti.
05
Workflow IT centralizzati
L’integrazione con N-sight RMM e N-central consente di collegare ticket, asset, monitoraggio e attività di assistenza.
06
Maggiore visibilità sui servizi
Dashboard e report permettono di monitorare le attività svolte e mostrare ai clienti il valore dei servizi IT erogati.
Gestione completa dei servizi MSP da un’unica piattaforma
MSP Manager integra strumenti per organizzare l’help desk, registrare il lavoro dei tecnici, gestire i clienti e semplificare i processi amministrativi e di fatturazione.
Ticketing e Help Desk
Permette di creare, organizzare, assegnare e gestire le richieste di assistenza provenienti dai clienti.
Collaborazione Più tecnici possono lavorare sulle richieste e condividere informazioni relative alle attività di supporto.
Tracciamento del tempo
Timer integrati consentono di registrare il tempo dedicato a ticket e attività.
Ore fatturabili Il tempo registrato può essere associato alle attività e ai servizi erogati ai clienti.
Fatturazione
Centralizza le informazioni relative ai servizi e alle attività fatturabili.
Software contabili Supporta l’esportazione dei dati verso QuickBooks Online, QuickBooks Desktop e Xero.
Ticket e attività ricorrenti
Permette di pianificare attività periodiche, manutenzione proattiva e interventi programmati.
Appuntamenti Consente di organizzare appuntamenti e attività ricorrenti relative ai clienti.
Dashboard e reportistica
Fornisce strumenti per monitorare attività, ticket e prestazioni operative.
Visibilità I report aiutano a comprendere come viene impiegato il tempo e quali attività vengono svolte per i clienti.
Portale clienti e app mobile
Offre strumenti per migliorare l’interazione tra MSP, tecnici e clienti.
Gestione in mobilità I tecnici possono consultare informazioni, registrare tempi e gestire ticket anche fuori sede.
A chi è rivolto MSP Manager
MSP che vogliono centralizzare help desk, attività e fatturazione
MSP Manager è rivolto principalmente a Managed Service Provider di piccole e medie dimensioni che gestiscono più clienti, numerose richieste di supporto e attività tecniche ricorrenti.
Per quali organizzazioni è indicato
È particolarmente adatto a fornitori di servizi IT che devono coordinare ticket, tecnici, clienti, attività di assistenza e processi di fatturazione attraverso un unico sistema.
È inoltre indicato per MSP che utilizzano già N-able N-sight RMM o N-central e vogliono integrare la gestione tecnica con i workflow di servizio.
Perché adottarlo
Permette di ridurre il lavoro amministrativo, migliorare l’organizzazione del supporto e ottenere maggiore controllo sulle attività svolte dai tecnici.
Il tracciamento delle ore e dei servizi aiuta inoltre a recuperare attività fatturabili e a ottenere una visione più chiara dell’efficienza operativa dell’MSP.
Come può essere utilizzato MSP Manager
Gestione dei ticket IT
Centralizzazione delle richieste di assistenza provenienti dai clienti e assegnazione delle attività ai tecnici.
Tracciamento delle ore
Registrazione del tempo dedicato dai tecnici ai diversi clienti e alle attività di supporto.
Fatturazione dei servizi
Raccolta delle attività fatturabili e preparazione dei dati necessari alla fatturazione dei servizi IT.
Manutenzione programmata
Creazione di ticket e attività ricorrenti per manutenzione preventiva e interventi periodici.
Assistenza in mobilità
Gestione di ticket, informazioni e tempi di intervento anche durante attività tecniche presso le sedi dei clienti.
Reporting dei servizi
Creazione di report sulle attività svolte per monitorare le prestazioni e mostrare ai clienti il valore dei servizi erogati.
N-able Take Control: assistenza IT e accesso remoto sicuro per endpoint e utenti
N-able Take Control è una soluzione di assistenza IT e accesso remoto sicuro progettata per consentire a MSP, help desk e team IT di collegarsi rapidamente ai dispositivi degli utenti, diagnosticare problemi e fornire supporto tecnico da qualsiasi luogo.
Grazie al supporto per sessioni assistite e non presidiate, strumenti avanzati di troubleshooting e funzionalità di sicurezza integrate, Take Control permette di ridurre i tempi di intervento e aumentare la produttività dei tecnici.
Tipicamente in meno di 8 secondi
Windows, macOS e Linux
MFA e crittografia avanzata
App per iOS e Android
Supporto remoto
Assistenza IT più rapida senza interventi on-site
Take Control consente ai tecnici IT di accedere da remoto ai dispositivi degli utenti e intervenire direttamente su problemi software, configurazioni e malfunzionamenti senza la necessità di essere fisicamente presenti.
Le sessioni possono essere avviate con la presenza dell’utente oppure attraverso accessi non presidiati, permettendo di effettuare attività di manutenzione e troubleshooting anche quando l’utente non è davanti al dispositivo.
Gli strumenti diagnostici integrati aiutano inoltre i tecnici a individuare e risolvere rapidamente i problemi, riducendo i tempi di gestione dei ticket e migliorando l’efficienza dell’help desk.
Supporto remoto più rapido, sicuro ed efficiente
N-able Take Control centralizza gli strumenti necessari per fornire assistenza IT a utenti e dispositivi distribuiti, permettendo ai tecnici di intervenire rapidamente, gestire più richieste e ridurre la necessità di interventi fisici.
Assistenza più rapida
Connessioni ai dispositivi tipicamente in meno di 8 secondi per accelerare diagnosi e risoluzione dei problemi.
Maggiore produttività
Gestione di sessioni parallele per consentire ai tecnici di assistere più utenti e organizzare meglio le attività di supporto.
Accesso remoto sicuro
Crittografia avanzata, autenticazione multifattore e controlli sugli indirizzi IP per proteggere le connessioni remote.
Supporto da qualsiasi luogo
Applicazioni per iOS e Android che permettono ai tecnici di fornire assistenza anche da smartphone e tablet.
Troubleshooting centralizzato
Informazioni di sistema e strumenti diagnostici disponibili direttamente durante la sessione remota.
Esperienza personalizzabile
Possibilità di personalizzare componenti e strumenti rivolti al cliente per offrire un servizio coerente con l’identità aziendale.
Gli strumenti essenziali per il supporto e l’accesso remoto
- Supporto assistito e non presidiato
Accesso ai dispositivi con la presenza dell’utente oppure tramite agent installato per effettuare manutenzione e assistenza anche senza l’intervento dell’utente. - Strumenti avanzati di troubleshooting
Accesso alle informazioni del dispositivo, riga di comando, trasferimento file e strumenti tecnici per diagnosticare e risolvere i problemi da remoto. - Gestione multisessione
Possibilità di gestire contemporaneamente più sessioni remote e trasferire le sessioni tra tecnici. - Supporto multipiattaforma e mobile
Assistenza su sistemi Windows, macOS e Linux e possibilità di operare tramite dispositivi iOS e Android. - Sicurezza delle sessioni remote
Crittografia AES-256/TLS, autenticazione multifattore, PIN per le sessioni assistite e controllo degli accessi tramite indirizzi IP. - Dashboard e reporting
Cronologia delle sessioni, dashboard amministrativa e report per monitorare le attività di assistenza e le performance del servizio.
A chi è rivolto
Per MSP, help desk e team IT che assistono utenti e dispositivi distribuiti
N-able Take Control è pensato per organizzazioni che devono fornire supporto tecnico rapido e sicuro a utenti che lavorano in ufficio, da remoto o in ambienti distribuiti.
Assistenza remota per le principali attività quotidiane dei team IT
Supporto help desk
Assistenza a dipendenti e clienti che lavorano in ufficio, da casa o in mobilità.
Troubleshooting remoto
Diagnosi e risoluzione di problemi software, configurazioni e malfunzionamenti direttamente sull’endpoint.
Manutenzione non presidiata
Accesso ai dispositivi per attività di configurazione e manutenzione anche quando l’utente non è presente.
Supporto tecnico avanzato
Utilizzo della riga di comando e degli strumenti diagnostici per intervenire sui sistemi senza interrompere il lavoro dell’utente.
Trasferimento file
Invio e recupero di file durante le sessioni di supporto per facilitare attività di configurazione e risoluzione dei problemi.
Assistenza in mobilità
Supporto agli utenti tramite smartphone e tablet quando il tecnico non si trova alla propria postazione.
Ridurre i tempi di intervento e aumentare l’efficienza dell’assistenza IT
Risolvere un problema IT non dovrebbe richiedere necessariamente un intervento fisico.
Take Control permette a MSP e team IT di raggiungere rapidamente gli endpoint, diagnosticare i problemi e fornire assistenza da remoto, contribuendo a ridurre i tempi di gestione dei ticket e migliorare la produttività dei tecnici.
Take Control permette l’accesso ai dispositivi senza la presenza dell’utente?
Sì. Take Control supporta sia sessioni assistite sia accessi non presidiati, consentendo ai tecnici di effettuare attività di supporto e manutenzione anche senza la presenza dell’utente.
Quali sistemi operativi supporta N-able Take Control?
Take Control consente di fornire assistenza remota su sistemi Windows, macOS e Linux e dispone di applicazioni mobili per iOS e Android.
Take Control è adatto agli MSP?
Sì. È progettato per MSP, società di servizi IT, help desk e team IT che devono fornire assistenza remota rapida e sicura a numerosi utenti e dispositivi.
Chi è N-able
N-able è il partner tecnologico che trasforma la complessità IT in un vantaggio competitivo, mettendo cybersecurity, gestione IT e protezione dei dati al servizio di MSP, system integrator e team IT.
Grazie a soluzioni integrate di RMM, EDR, MDR, Backup Cloud e Disaster Recovery, N-able permette di gestire, proteggere e ripristinare qualsiasi ambiente IT da un’unica piattaforma in maniera semplice e scalabile.
N-able risponde alle sfide più urgenti del mercato IT: la crescente complessità degli ambienti tecnologici, l’aumento degli attacchi ransomware e la necessità di garantire continuità operativa ai clienti.
Non a caso è la scelta di oltre 25.000 MSP in tutto il mondo, che ogni giorno si affidano alla piattaforma per proteggere e gestire milioni di endpoint.
Un’eccellenza riconosciuta anche da Gartner, che ha inserito N-able nel Magic Quadrant dedicato agli Endpoint Management Tools, confermando il ruolo della piattaforma nel panorama internazionale della gestione IT.
FAQ
Ogni inizio mese riceverai un report dettagliato con tutte le attivazioni in corso e il relativo costo, per avere sempre visibilità chiara su cosa stai pagando e per cosa.
Ready Informatica offre supporto di primo livello su tutte le soluzioni, affiancato da webinar mensili di aggiornamento tecnico e commerciale, per restare sempre allineati sulle novità dei prodotti.
Puoi attivare le singole soluzioni in base alle tue esigenze, senza dover per forza adottare l’intero ecosistema. Il punto di forza, però, è che tutte le soluzioni N-able sono collegate tramite SSO (Single Sign-On): puoi passare da una piattaforma all’altra senza doverti riloggare ogni volta, con un’esperienza d’uso più fluida e integrata.