Approccio preventivo
Blocca le tecniche di attacco prima che possano trasformarsi in un’infezione o in una compromissione dell’endpoint.
Messaggio inviato con successo!
Grazie per averci contattato. Ti risponderemo al più presto.
Difesa proattiva degli endpoint
La soluzione di endpoint security che applica un approccio prevention-first per bloccare ransomware, exploit zero-day, malware fileless e attacchi avanzati prima che possano compromettere sistemi e dati.
Prevention-first
Zero Trust Endpoint
Basso impatto
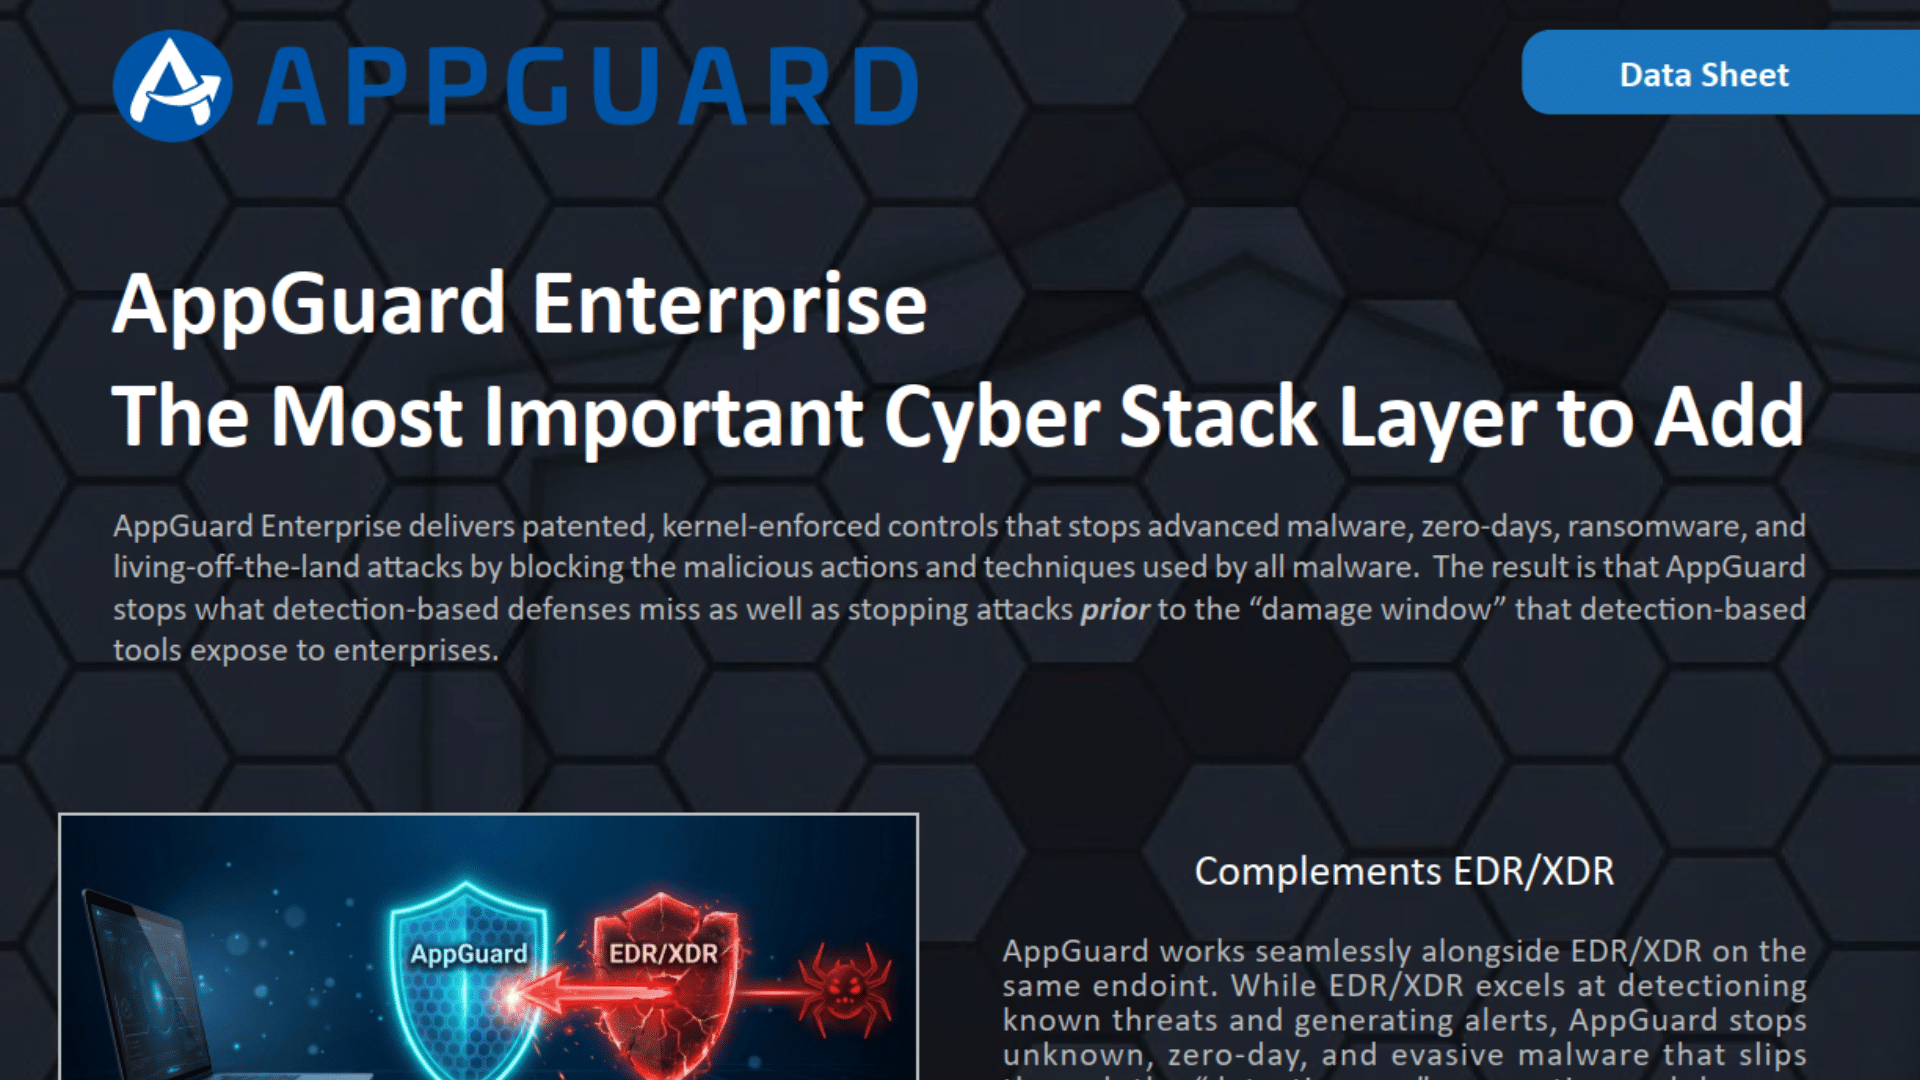
Antivirus, EDR e XDR identificano le minacce dopo averne riconosciuto la firma o il comportamento. Questo modello può lasciare una finestra temporale durante la quale ransomware, exploit zero-day, malware fileless e attacchi avanzati possono agire prima di essere rilevati.
Le organizzazioni devono quindi proteggere endpoint, applicazioni e dati anche da minacce sconosciute, riducendo al tempo stesso il numero di alert, il carico operativo del SOC e la dipendenza da interventi urgenti.
AppGuard introduce un approccio prevention-first: invece di riconoscere ogni singolo malware, limita direttamente le azioni che applicazioni e processi possono eseguire sull’endpoint.
Attraverso controlli di avvio, contenimento e isolamento, la soluzione impedisce modifiche non autorizzate al sistema, alla memoria e ai dati critici, proteggendo anche da minacce nuove o non ancora classificate.
Launch Control
Controlla quali applicazioni e processi possono essere avviati.
Containment
Limita le applicazioni più esposte, come browser, Office e PDF reader.
Isolation
Protegge file, memoria, risorse critiche e componenti del sistema.
La protezione è adattiva, richiede pochi aggiornamenti di policy e continua a essere efficace anche contro exploit zero-day e tecniche di attacco non ancora conosciute.
Blocca le tecniche di attacco prima che possano trasformarsi in un’infezione o in una compromissione dell’endpoint.
Contrasta exploit zero-day, ransomware e malware non ancora identificati da firme o algoritmi di detection.
Riduce il numero di eventi da analizzare e alleggerisce il carico operativo dei team di sicurezza.
Aggiunge un ulteriore livello di prevenzione senza sostituire gli investimenti già effettuati in antivirus, EDR o XDR.
Impedisce alle tecniche di attacco di compromettere l’endpoint prima che il malware possa eseguire azioni dannose.
Difende i sistemi anche da malware nuovi, varianti non catalogate ed exploit zero-day.
Diminuisce il volume degli alert e il tempo necessario per analizzare e gestire gli eventi di sicurezza.
Opera con un basso consumo di risorse e richiede pochi aggiornamenti delle policy di protezione.
Per proteggere endpoint, applicazioni e dati aziendali da minacce avanzate e sconosciute.
Per ambienti che richiedono livelli elevati di controllo, resilienza e protezione preventiva.
Per integrare un ulteriore livello di endpoint protection all’interno dei servizi gestiti offerti ai clienti.
Per rafforzare le soluzioni esistenti con un livello preventivo capace di ridurre il rischio prima del rilevamento.
Valore per il business
AppGuard riduce il rischio economico derivante dagli incidenti informatici, limita i tempi di inattività e diminuisce il numero di eventi che i team SOC devono analizzare.
Prevention-first endpoint security
Le soluzioni tradizionali cercano di identificare il malware attraverso firme, comportamenti o indicatori di compromissione. AppGuard interviene prima, limitando direttamente le azioni che applicazioni e processi possono eseguire.
Il risultato è un modello di protezione preventiva capace di bloccare tecniche di attacco comuni a ransomware, exploit zero-day e malware fileless, migliorando la resilienza degli endpoint senza sostituire gli strumenti di sicurezza già presenti.
Le modalità di licenza dipendono dalla versione utilizzata e dal contesto di impiego. Per AppGuard Solo, la licenza è destinata all’utilizzo del software su una singola workstation registrata; per le soluzioni Enterprise si applicano condizioni di licenza dedicate. L’attivazione richiede le credenziali o le informazioni di licenza previste per il prodotto acquistato.
Il modello di protezione non dipende dall’aggiornamento continuo di firme per riconoscere nuove varianti di malware. AppGuard utilizza policy e controlli che possono richiedere una configurazione iniziale in base all’ambiente, ma il sito indica che gli agent possono continuare a funzionare per lunghi periodi con pochi aggiornamenti delle policy.
AppGuard non deve necessariamente riconoscere un malware per bloccarlo. Utilizza controlli applicati a livello dell’endpoint — Launch, Containment e Isolation — per limitare l’esecuzione di processi rischiosi e impedire azioni non autorizzate su file, memoria e risorse critiche del sistema.
No. AppGuard è progettato per affiancare gli strumenti di sicurezza già presenti. Mentre antivirus, EDR e XDR si concentrano sul riconoscimento delle minacce, AppGuard blocca le azioni necessarie affinché un attacco possa avere successo, contribuendo a fermare anche minacce non riconosciute o rilevate troppo tardi.