Endpoint sicuri e gestiti per accedere a qualsiasi workspace
Proteggere e semplificare la gestione degli endpoint negli ambienti digital workspace
IGEL OS: sistema operativo sicuro per endpoint
per accedere e gestire i modern digital workspace
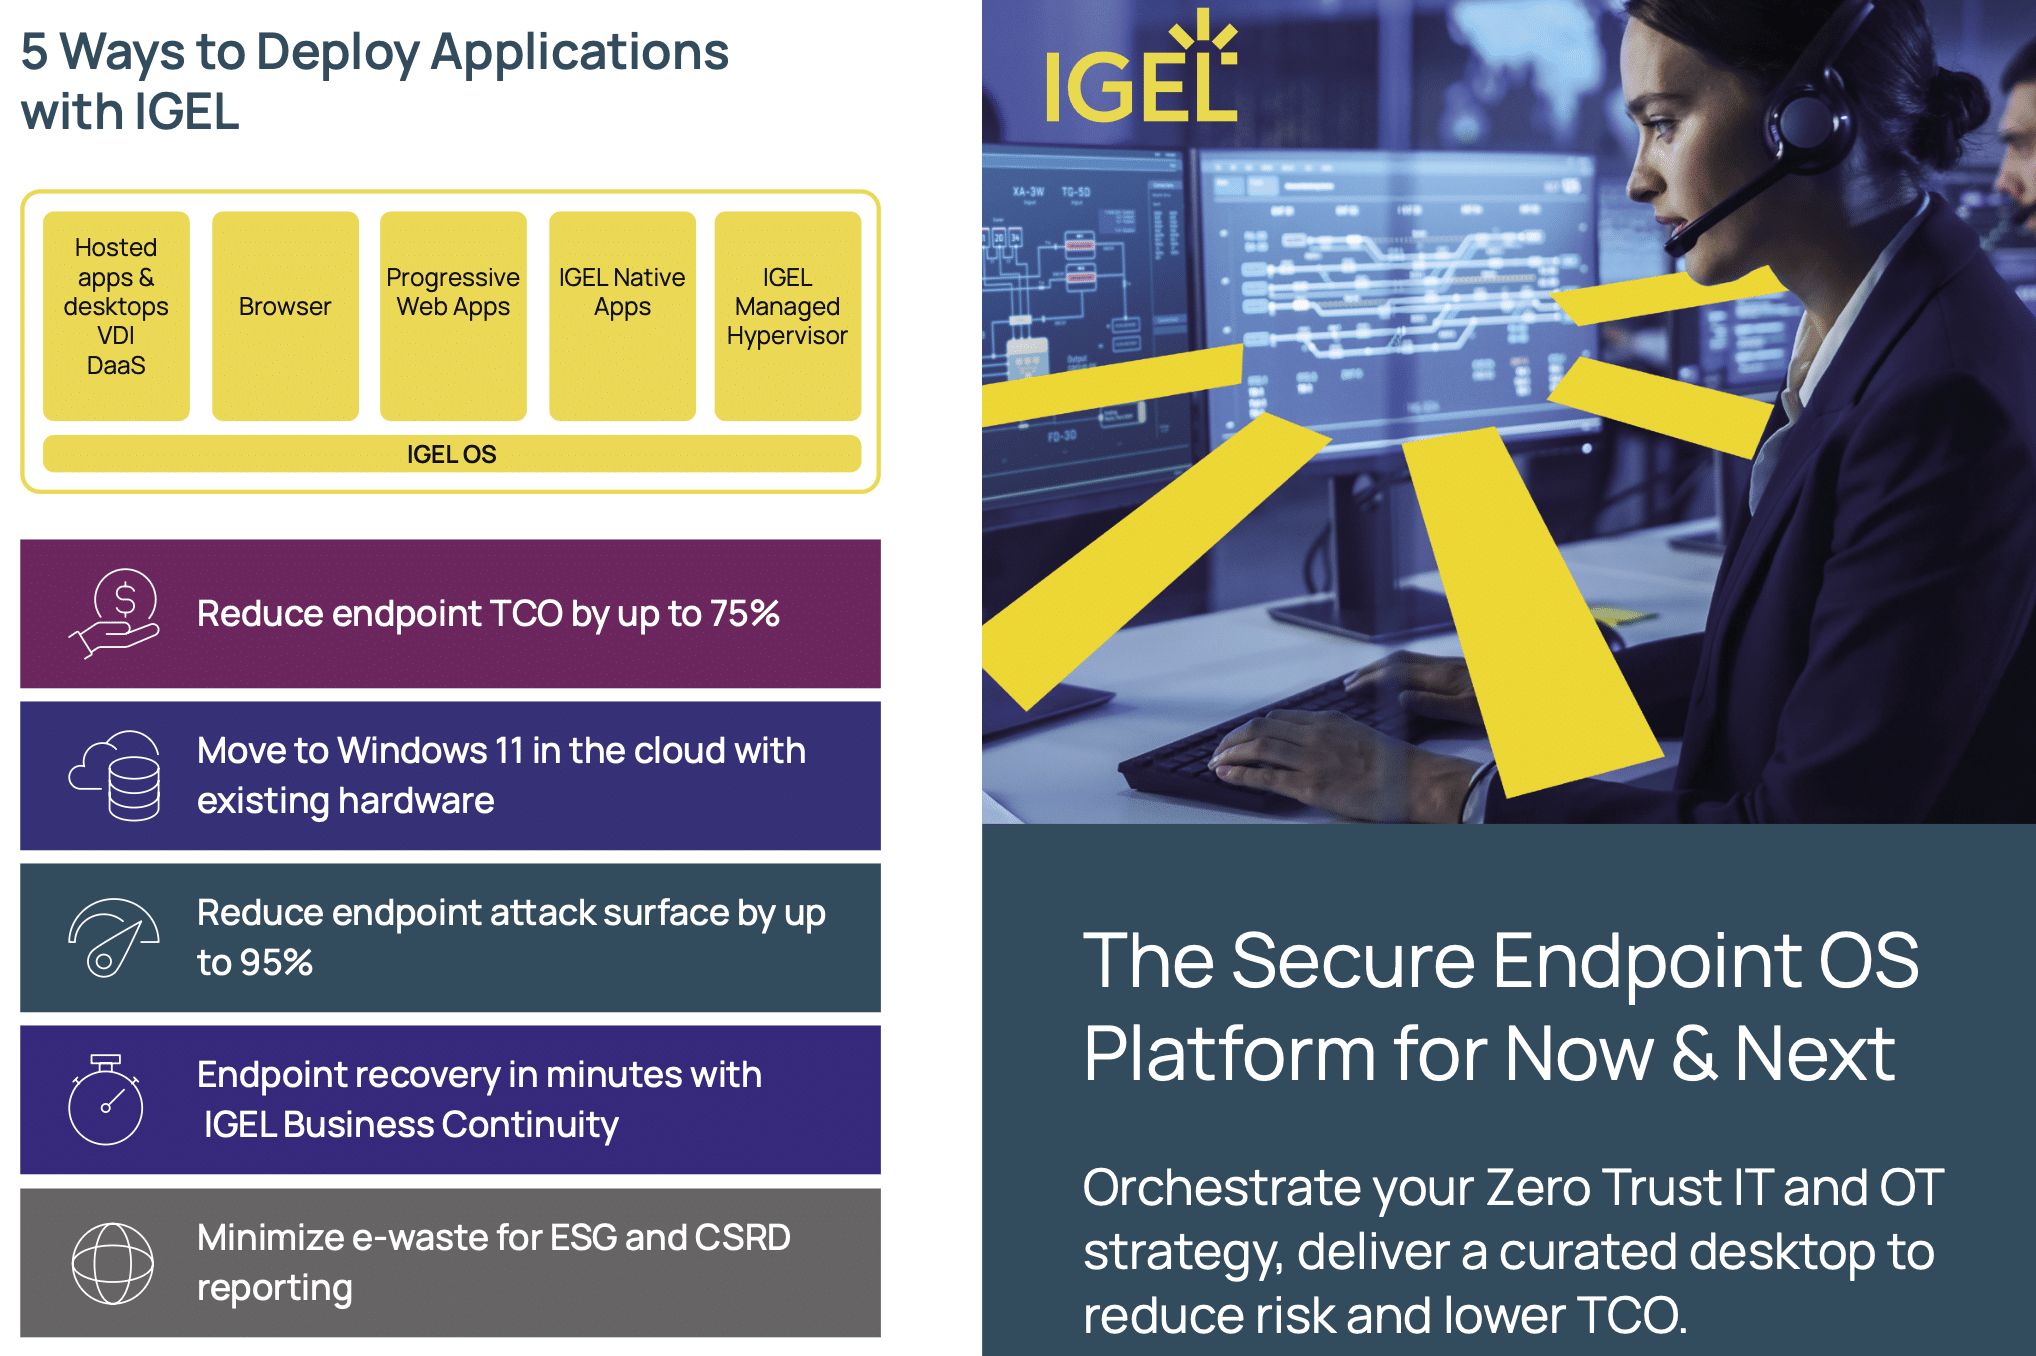
IGEL OS è un sistema operativo endpoint Linux-based, immutabile e modulare, progettato per offrire un accesso sicuro ad applicazioni e workspace aziendali in ambienti SaaS, Desktop as a Service (DaaS), Virtual Desktop Infrastructure (VDI) e secure enterprise browser. Consente alle organizzazioni di ridurre la superficie di attacco degli endpoint, semplificare la gestione IT e utilizzare in modo più efficiente l’hardware esistente.
Sistema operativo read-only orientato alla sicurezza
Policy e configurazioni tramite IGEL UMS
SaaS, DaaS, VDI e secure browser
Applicazioni gestite separatamente dal sistema operativo
Perché utilizzare IGEL OS per proteggere e gestire gli endpoint aziendali
IGEL OS ripensa l’endpoint come punto di accesso sicuro al digital workspace: riduce la complessità del sistema operativo locale e centralizza il controllo, aiutando i team IT a gestire dispositivi distribuiti in modo più semplice e coerente.
- Riduzione della superficie di attacco
L’architettura immutabile e read-only limita le modifiche persistenti all’endpoint e supporta un approccio preventivo alla sicurezza. - Gestione IT semplificata
Configurazioni, policy, applicazioni e aggiornamenti possono essere amministrati centralmente attraverso IGEL Universal Management Suite. - Aggiornamenti più flessibili
Il modello app-centric permette di gestire le applicazioni indipendentemente dal sistema operativo, evitando di distribuire ogni volta un’intera immagine OS. - Supporto ai modern digital workspace
IGEL OS è progettato per endpoint che accedono ad applicazioni e desktop attraverso SaaS, DaaS, VDI e secure enterprise browser. - Gestione degli endpoint distribuiti
I dispositivi possono essere amministrati centralmente anche quando operano al di fuori della rete aziendale. - Maggiore valorizzazione dell’hardware esistente
IGEL OS può trasformare hardware endpoint compatibile in un dispositivo dedicato all’accesso sicuro al workspace, contribuendo a prolungarne il ciclo di vita.
Funzionalità di IGEL OS per sicurezza, applicazioni e digital workspace
IGEL OS combina un’architettura endpoint orientata alla sicurezza con un modello modulare che permette di adattare il dispositivo alle applicazioni e ai servizi necessari agli utenti.
SICUREZZA ENDPOINT
Sistema operativo immutabile e read-only
IGEL OS utilizza un’architettura progettata per impedire modifiche persistenti non autorizzate e ridurre i possibili punti di compromissione dell’endpoint.
APP-CENTRIC
Applicazioni indipendenti dal sistema operativo
Le applicazioni possono essere distribuite e aggiornate separatamente dal sistema operativo, consentendo al reparto IT di fornire agli utenti solo i componenti necessari e di semplificare il ciclo degli aggiornamenti.
DIGITAL WORKSPACE
Accesso sicuro a SaaS, DaaS, VDI e applicazioni aziendali
IGEL OS è progettato come endpoint di accesso ai moderni ambienti di lavoro digitali, permettendo alle organizzazioni di centralizzare applicazioni e desktop nel cloud o nel data center.
ECOSISTEMA
Integrazione con tecnologie di sicurezza e workspace
La piattaforma IGEL integra soluzioni hardware e software del proprio ecosistema tecnologico per supportare architetture di digital workspace, Zero Trust e accesso sicuro agli ambienti aziendali.
IGEL UMS: console centralizzata per la gestione degli endpoint IGEL OS
IGEL Universal Management Suite (UMS) è la piattaforma centralizzata utilizzata per configurare, controllare e amministrare gli endpoint IGEL OS. Consente al reparto IT di applicare policy, distribuire configurazioni e applicazioni e gestire gli aggiornamenti da un unico ambiente di amministrazione.
Gestione centralizzata
Permette di visualizzare e amministrare gli endpoint IGEL OS, organizzando dispositivi e configurazioni da una console centrale.
Policy e profili
Il reparto IT può creare configurazioni e profili da assegnare centralmente ai dispositivi per mantenere impostazioni coerenti all’interno dell’organizzazione.
Applicazioni e aggiornamenti
UMS consente di controllare la distribuzione e la configurazione delle applicazioni e di amministrare gli aggiornamenti degli endpoint.
Endpoint fuori dalla rete aziendale
Gli endpoint remoti possono essere raggiunti in sicurezza attraverso tecnologie come reverse proxy o IGEL Cloud Gateway, senza richiedere necessariamente una VPN.
La UMS Web App offre un’interfaccia web REST API-centric per la gestione dei deployment IGEL. Universal Management Suite può essere gestita direttamente dall’organizzazione oppure utilizzata tramite UMSaaS, con un ambiente cloud dedicato ospitato e amministrato da IGEL.
Come IGEL OS semplifica la gestione dell’infrastruttura endpoint
- Riduzione della complessità dell’endpoint
Un sistema operativo più essenziale e controllato riduce il numero di componenti che il reparto IT deve amministrare localmente. - Maggiore uniformità delle configurazioni
La gestione centralizzata attraverso UMS permette di applicare policy e configurazioni coerenti a gruppi di dispositivi. - Gestione più efficiente degli ambienti distribuiti
Endpoint presenti in sedi differenti o utilizzati da lavoratori remoti possono essere amministrati attraverso la stessa piattaforma. - Separazione tra endpoint e applicazioni aziendali
Applicazioni e desktop possono risiedere nel cloud o nel data center, mentre il dispositivo diventa un punto di accesso controllato al workspace.
A quali aziende è consigliato IGEL OS?
IGEL OS è indicato soprattutto per organizzazioni che devono proteggere, standardizzare e gestire centralmente un numero elevato di endpoint utilizzati per accedere ad applicazioni, desktop virtuali e servizi cloud.
- Aziende con ambienti VDI e DaaS
Organizzazioni che distribuiscono desktop e applicazioni virtuali dal data center o dal cloud. - Imprese con utenti e sedi distribuite
Realtà che devono amministrare endpoint presenti in filiali, sedi remote o utilizzati da lavoratori distribuiti. - Organizzazioni con elevati requisiti di sicurezza
Aziende che vogliono ridurre la superficie di attacco del dispositivo e applicare centralmente policy di sicurezza. - Ambienti con numerosi endpoint da standardizzare
Team IT che necessitano di configurazioni coerenti, gestione centralizzata e maggiore controllo sul ciclo degli aggiornamenti. - Settori con postazioni condivise o dedicate
IGEL trova applicazione in contesti come healthcare, servizi finanziari, retail, manufacturing e settore pubblico.
IGEL: software per endpoint sicuri e modern digital workspace
IGEL è una software company specializzata nella sicurezza e nella gestione degli endpoint per i modern digital workspace. Fondata nel 2001 e con sede principale in Germania, sviluppa una piattaforma composta da IGEL OS, Universal Management Suite e IGEL App Portal. Le soluzioni IGEL permettono alle organizzazioni di trasformare gli endpoint in punti di accesso sicuri e centralmente gestiti per applicazioni SaaS, DaaS, VDI e ambienti enterprise, con l’obiettivo di ridurre la complessità IT, migliorare la sicurezza e valorizzare gli investimenti hardware esistenti.
FAQ
IGEL OS permette di aumentare la sicurezza degli endpoint e semplificarne la gestione, grazie a un sistema operativo immutabile e modulare amministrato centralmente tramite IGEL Universal Management Suite (UMS). È particolarmente indicato per aziende che utilizzano ambienti SaaS, DaaS, VDI e secure enterprise browser e che vogliono ridurre la superficie di attacco, standardizzare gli endpoint e gestire in modo più efficiente dispositivi e utenti distribuiti.
IGEL OS utilizza un’architettura immutabile e read-only progettata per limitare le modifiche persistenti al sistema e ridurre la superficie di attacco dell’endpoint. Questo approccio supporta il Preventative Security Model di IGEL.
Sì. Attraverso IGEL Universal Management Suite è possibile amministrare anche endpoint distribuiti e dispositivi esterni alla rete aziendale, utilizzando modalità di connessione sicura come IGEL Cloud Gateway o reverse proxy.